TG咨询
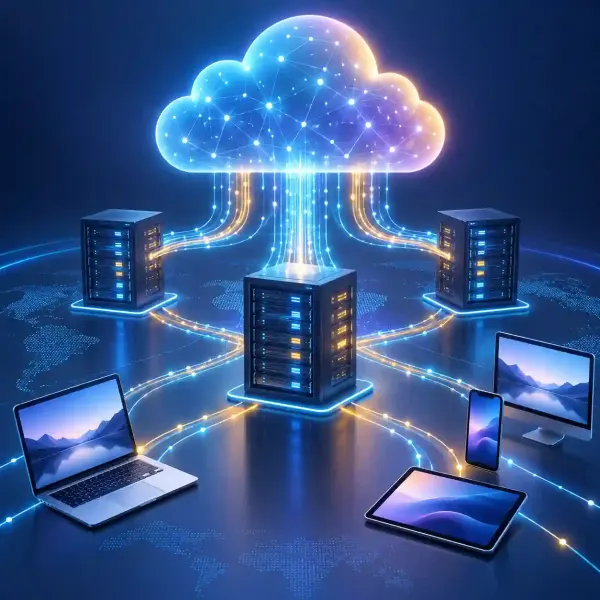
当北京、成都、广州等地的营业网点需要访问同一套账户、清算、客户服务或内部管理系统时,金融业务专线与主机部署通常比各地分别建设服务器更容易统一管理。网点通过运营商专线接入数据中心,应用主机、数据库和备份系统集中放置,前端只负责业务访问和必要的数据采集。
为什么跨地域网点适合连接集中主机
集中主机的首要优势是统一。应用版本、数据库结构、补丁策略和审计规则由数据中心集中维护,不必在每个网点重复安装和升级。对于交易记录、客户资料、保单信息或资金指令等需要保持一致的数据,集中处理也能减少多地副本之间的同步冲突。
专线通常提供相对稳定的路径和可预期的服务等级,适合对连续访问有要求的金融场景。与直接依赖公网相比,专线不等于绝对安全,但能够减少公共网络路径变化带来的影响。公网加密隧道成本可能较低、开通灵活,适合临时办公点或低频访问;专线成本和开通周期通常更高,却更适合长期运行的固定网点。
金融业务专线与主机部署应如何分层
网点侧只保留必要设备
网点通常配置接入路由器、防火墙、交换机和终端接入设备,业务终端通过受控地址访问数据中心。不要把数据库、核心应用或完整业务数据长期存放在普通网点机房。这样即使某个网点设备损坏,也能通过更换接入设备恢复访问,而不必重新恢复整套系统。
数据中心按业务角色部署
集中主机可划分为接入层、应用层、数据库层和备份层。接入层负责网点流量进入,应用层运行交易或管理程序,数据库层保存结构化数据,备份层承担定期备份和恢复验证。不同区域之间使用访问控制策略分隔,网点只能访问完成业务所需的服务,管理人员则通过专用运维入口处理主机配置。
| 方案 | 适用条件 | 主要优点 | 需要注意 |
|---|---|---|---|
| 单条专线连接集中主机 | 网点少、业务可短时中断 | 结构简单,管理成本较低 | 线路或接入设备故障会影响访问 |
| 双线路连接同一数据中心 | 需要提高接入连续性 | 可在一条线路异常时切换 | 要验证路由、设备和运营商是否真正独立 |
| 双中心部署 | 核心业务需要容灾 | 可降低单一机房故障影响 | 数据复制、切换和回切设计更复杂 |
落地金融业务专线与主机部署的实施步骤
- 梳理访问对象。列出每个网点、终端类型、业务系统、访问方向和预计并发量,区分交易访问、文件交换、报表查询与运维管理流量。
- 确定链路指标。向运营商确认带宽、服务可用性、故障响应方式和端到端路径。跨省访问的往返时延通常高于同城访问,实际表现会受到线路路由、带宽利用率和业务协议影响,不能只依据带宽大小判断体验。
- 设计地址与路由。为网点、数据中心、备份中心和管理区划分不同地址段,明确主用与备用路径。切换策略应在非生产时段进行演练,确认会话重连、业务重试和告警都符合预期。
- 配置安全边界。只开放业务实际需要的端口和方向,网点终端不直接连接数据库管理接口。对管理员启用多因素认证、最小权限和操作审计,专线之外仍应使用应用层加密保护敏感数据。
- 进行压力与故障测试。在接近高峰的并发条件下观察响应时间、连接数、主机资源、数据库锁等待和线路丢包。随后分别测试断线、设备重启、主机故障和备用中心切换,记录恢复时间与未完成交易的处理规则。
容易被忽略的风险
专线稳定不代表主机一定可用。集中部署后,数据中心的电力、制冷、存储、数据库和应用版本都可能成为共同故障点,因此应保留异地备份,并定期验证备份是否能够恢复。双线路也不一定构成真正冗余:如果两条线路共用同一管道、接入机柜或上联设备,物理故障仍可能同时中断。
还要关注集中主机带来的容量压力。网点数量增加后,登录、批量查询、日终结算和报表生成可能争用同一组计算、存储和数据库资源。建议按业务增长预留容量,并以月末、季末或集中结算时段作为重点测试窗口。金融业务专线与主机部署的目标不是单纯追求高带宽,而是让链路、主机、安全和恢复机制共同满足业务连续性要求。
常见问题
专线能否替代防火墙和身份认证?
不能。专线主要改善连接路径和网络可控性,仍需防火墙、身份认证、权限控制、日志审计和数据加密。
所有业务都必须集中到一个数据中心吗?
不一定。低风险辅助系统可以分散部署;核心交易和主数据通常更适合集中管理,并通过异地备份或备用中心降低单点风险。
网点数量较少时是否值得建设专线?
应比较业务连续性要求、数据敏感程度、访问频率和公网加密方案成本。固定网点长期运行且不能频繁中断时,专线更有价值。
如何判断方案是否完成验收?
至少应完成连通性、权限边界、压力、断线切换、备份恢复和告警测试,并保留测试记录、配置清单及故障处理流程。
总体来看,金融业务专线与主机部署适合固定网点较多、业务数据需要统一管理且对访问连续性有要求的组织。先明确业务边界,再设计链路冗余、集中主机、访问控制和容灾流程,才能避免只购买专线却没有解决整体可用性问题。